

Part-IS e NIS2: perché conformarsi a una non basta
EASA lo ha chiarito nelle sue FAQ ufficiali: le due normative non si sovrappongono automaticamente. Ecco cosa significa per chi opera nel settore aviation.
Molte organizzazioni aeronautiche soggette sia a Part-IS che a NIS2 danno per scontato che conformarsi all'una equivalga a essere a posto con l'altra. È un'assunzione rischiosa - ed EASA lo ha chiarito esplicitamente.
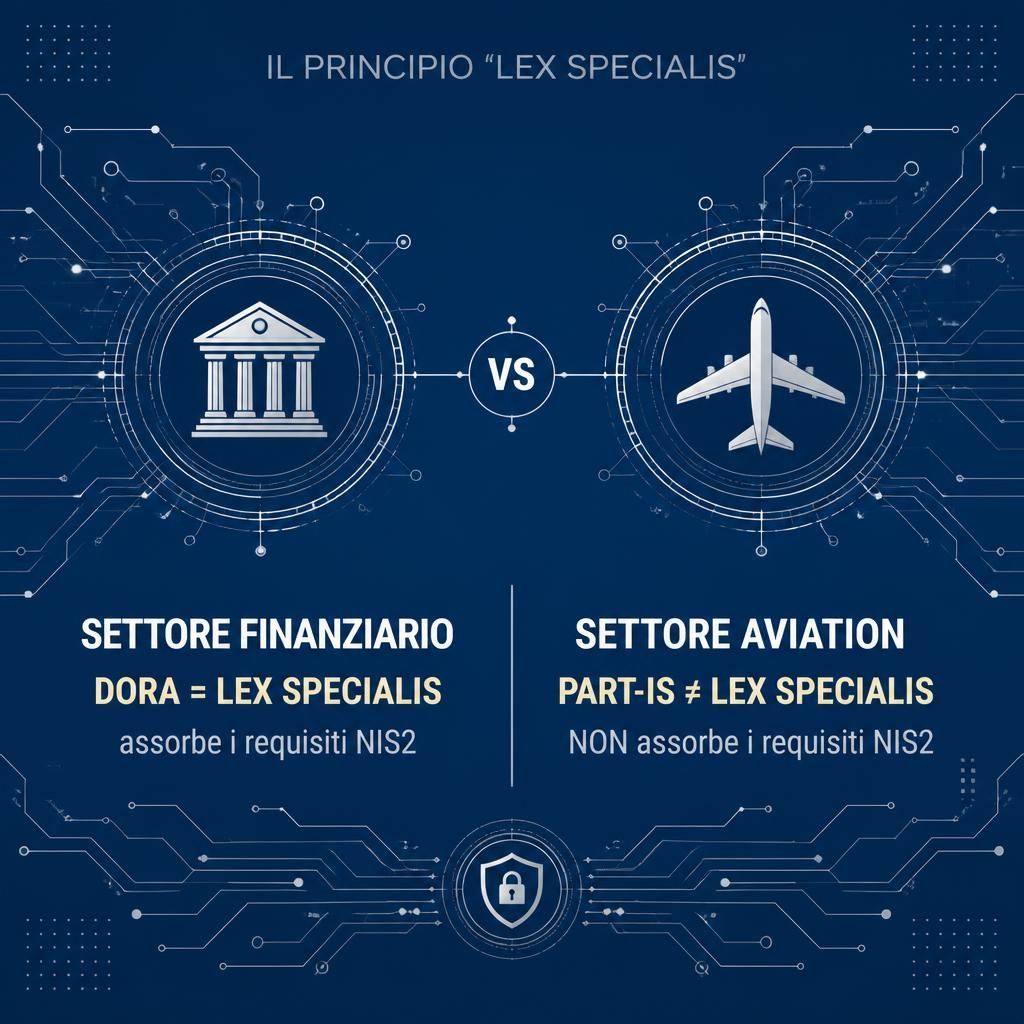
Il punto tecnico, in una frase. Secondo gli orientamenti della Commissione europea sugli "atti giuridici settoriali", Part-IS non rientra nella categoria di lex specialis rispetto all'articolo 4 della Direttiva NIS2. In altre parole: non essendo una normativa "più specifica" che prevale automaticamente, la conformità a Part-IS non esonera dagli obblighi NIS2, e viceversa.
È una differenza sostanziale rispetto ad altri settori: per le entità finanziarie, ad esempio, il regolamento DORA è riconosciuto come lex specialis, quindi la conformità a DORA assorbe i requisiti di gestione del rischio di NIS2 per le aree di sovrapposizione. Per l'aviazione questo meccanismo semplicemente non esiste - almeno non ancora.
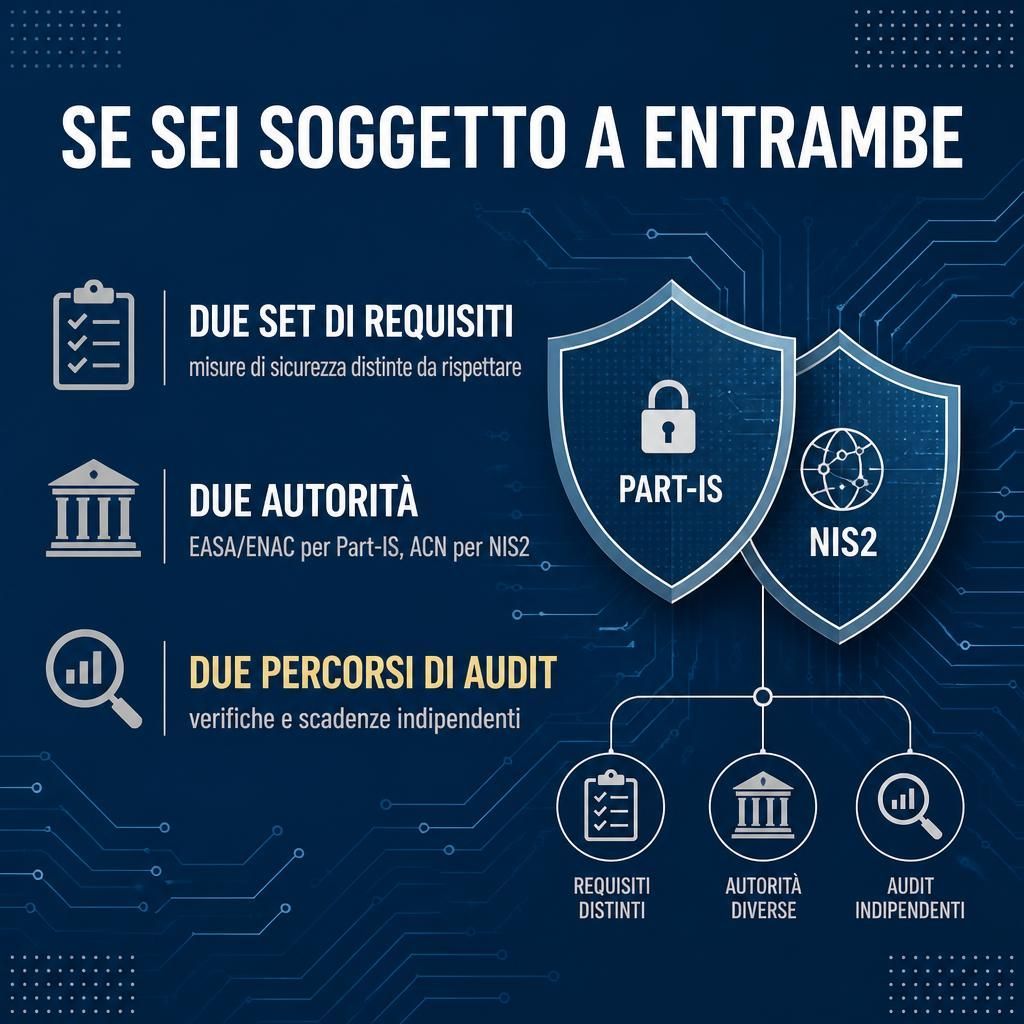
Cosa significa in pratica, oggi. Se la tua organizzazione rientra sia nel perimetro Part-IS (es. AOC, Part-145, CAMO, ATO) sia in quello NIS2 (il trasporto aereo è tra i settori "altamente critici" individuati dal D.Lgs. 138/2024), devi soddisfare entrambi i set di requisiti, con i rispettivi processi di notifica, le rispettive autorità di vigilanza (EASA/ENAC da un lato, ACN dall'altro) e - due percorsi di vigilanza e dimostrazione della conformità distinti, pur potendo riutilizzare controlli ed evidenze quando i requisiti risultano effettivamente equivalenti.
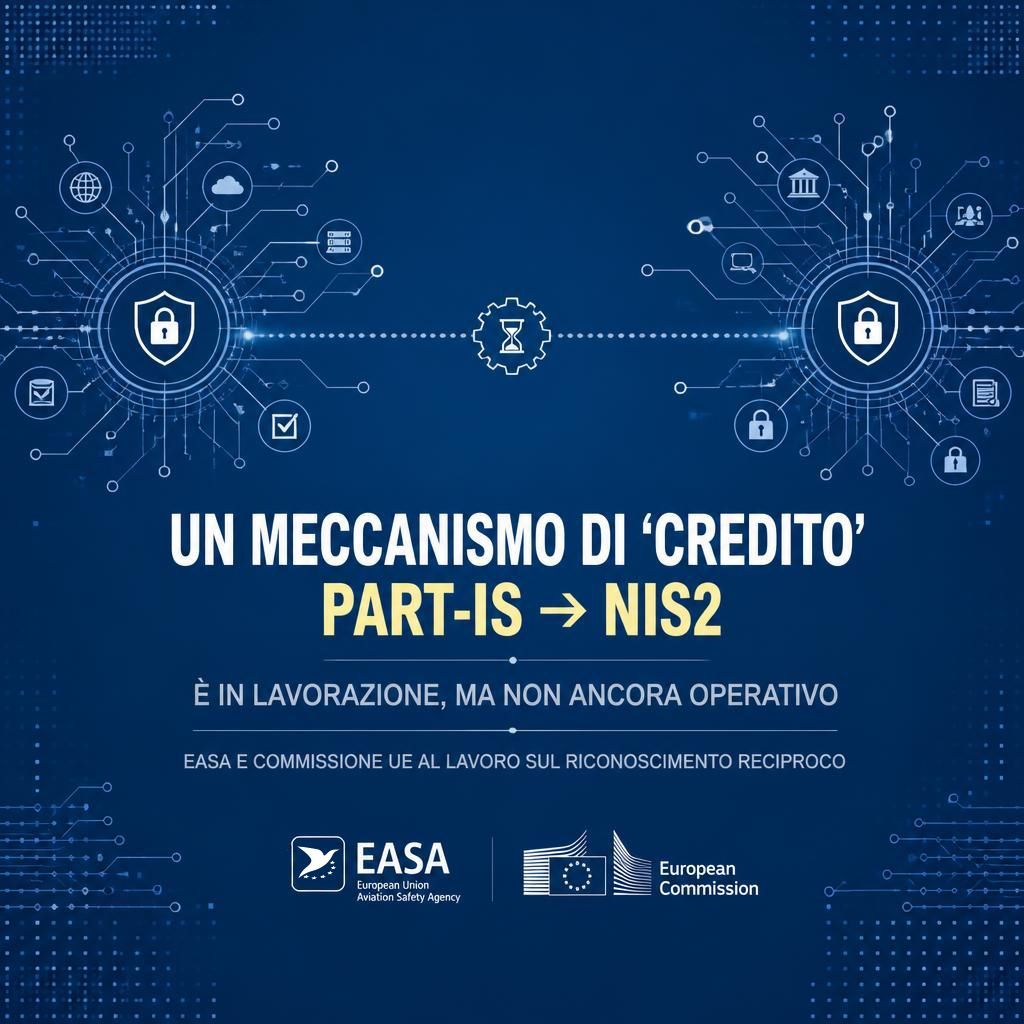
Una nota di prospettiva, non ancora operativa. EASA e Commissione stanno lavorando a un meccanismo che consenta di riconoscere, nel contesto NIS2, la conformità già dimostrata rispetto a specifici requisiti Part-IS. Al momento, tuttavia, non esiste un'esenzione o un'equivalenza generale automatica, ma è un lavoro ancora in corso: allo stato attuale, la conformità a una normativa non implica conformità all'altra, e ogni azienda dual-perimeter deve trattarle come due binari paralleli, non come sinonimi.
Il vantaggio pratico di chi lo sa in anticipo. I due framework condividono principi (gestione del rischio, notifica incidenti, governance) ma non processi. Un ISMS ben progettato può essere costruito in modo da minimizzare la duplicazione di sforzi - mappando dove i controlli si sovrappongono realmente e dove invece serve un adempimento separato - ma solo se si parte dalla consapevolezza che sono due obblighi distinti.
C'è poi un terzo livello di complessità che spesso resta fuori da questo tipo di analisi: entrambe le normative, in modi diversi, guardano anche alla supply chain - fornitori e subappaltatori che accedono a sistemi critici o gestiscono dati sensibili. È un tema che merita un approfondimento a sé, e sarà il prossimo passo di questo percorso.
Fonti: EASA - FAQ Part-IS, sezione "Interaction with NIS2 Directive"; D.Lgs. 138/2024; Direttiva UE 2022/2555, art. 4
#PartIS #NIS2 #AviationCybersecurity #ComplianceAeronautica #GRC #CyberRisk #EASA #MagisPartners